Zabezpieczenie strony WordPress i sklepu internetowego
Ochrona przed atakiem, a po włamaniu sprzątanie kodu i odzyskanie zaufania Google
- odpowiedź w 1 dzień roboczy
- kopie poza serwerem
- monitoring 24/7
Bezpieczeństwo strony internetowej to zestaw stałych działań, które utrudniają włamanie i skracają czas naprawy, gdy do niego dojdzie: aktualizacje, kopie zapasowe, firewall aplikacyjny (WAF), 2FA w panelu i monitoring. Zabezpieczenie strony WordPress lub sklepu prowadzimy w Backlink24 w ramach opieki nad stroną od 490 zł brutto miesięcznie. Usuwanie wirusów ze strony po włamaniu to wycena indywidualna, a audyt bezpieczeństwa kosztuje od 1 229 zł brutto.
16 latdoświadczenia w SEO
400+obsłużonych stron i serwisów
Spis treści24 sekcje
- W skrócie
- Pakiety i ceny
- Case study i opinie
- Co obejmuje usługa
- Najczęstsze zagrożenia
- Jak pracujemy
- Bezpłatna analiza
- Zabezpieczenie WordPress
- SSL i HTTPS
- Aktualizacje
- Kopie zapasowe
- WAF i 2FA
- Bezpieczeństwo sklepu
- Objawy włamania
- Co zrobić po włamaniu
- Usuwanie wirusów
- Zhakowana strona a Google
- Jak sprawdzić bezpieczeństwo
- Wyciek danych i RODO
- Ile kosztuje
- Powiązane usługi
- FAQ
- Kontakt
- Autor strony

Sprawdzimy, jak zabezpieczona jest Twoja strona
Odpowiadamy w ciągu jednego dnia roboczego, z konkretną propozycją i ceną. Bez zobowiązań.
Zostaw adres strony, a odeślemy wycenę zabezpieczenia lub naprawy po ataku
Odpowiadamy w ciągu jednego dnia roboczego, z konkretną propozycją i ceną. Bez zobowiązań.
W skrócie
- Większość włamań na strony firmowe to nie atak na konkretną firmę, tylko automat, który szuka nieaktualnych wtyczek, słabych haseł i porzuconych motywów. Dlatego najwięcej dają nudne rzeczy robione regularnie.
- Zabezpieczenie strony WordPress to pięć warstw: aktualizacje, kopie zapasowe poza serwerem, WAF, 2FA i porządek w kontach oraz monitoring dostępności i plików.
- Zhakowana strona szkodzi też w Google: czerwone ostrzeżenie w przeglądarce, spam SEO w indeksie i spadek ruchu. Po czyszczeniu trzeba jeszcze poprosić Google o weryfikację w Search Console.
- Opieka nad stroną w Backlink24 kosztuje 490 zł brutto miesięcznie, audyt bezpieczeństwa od 1 229 zł brutto, a naprawę po włamaniu wyceniamy indywidualnie po diagnozie.
16 latdoświadczenia w SEO
24/7monitoring dostępności i SSL
Raportz wykonanych prac co miesiąc
Krakówbiuro, obsługa w całej Polsce
Zabezpieczenie strony WordPress: formy współpracy i ceny
Stałą ochronę strony prowadzimy w abonamencie opieki, a naprawę po włamaniu i audyt bezpieczeństwa robimy jednorazowo. Odpowiadamy w 1 dzień roboczy, a przy stronie, która właśnie rozsyła spam lub przekierowuje klientów, zaczynamy od ograniczenia szkód.
Opieka nad stroną
strony firmowe, wizytówki, blogi
490 złbrutto · miesięcznie
- aktualizacje WordPressa, motywu i wtyczek po kopii
- kopie zapasowe poza serwerem strony
- monitoring 24/7, WAF, 2FA, skanowanie plików
Naprawa po włamaniu
usuwanie wirusów ze strony i sklepu
Wycena indywidualnapo bezpłatnej diagnozie
- usunięcie złośliwego kodu z plików i bazy
- zamknięcie luki, przez którą weszło włamanie
- sprzątanie spamu SEO i wniosek w Search Console
Audyt bezpieczeństwa strony
przed zmianą opiekuna lub po incydencie
od 1 229 złbrutto · zależnie od wielkości strony
- wersje, wtyczki, konta i uprawnienia
- kopie, hosting, SSL i nagłówki bezpieczeństwa
- stan strony w Google i plan poprawek
Ceny aktualne na 7 listopada 2026. Abonament opieki: czas nieokreślony, 1 miesiąc wypowiedzenia. Ceny brutto (zawierają 23% VAT). Sklepy, sieci kilku stron i przenosiny na nowy hosting wyceniamy osobno.
Strona przekierowuje na obce adresy albo Google ją ostrzega? Napisz od razu
Podaj adres strony, opisz objawy i napisz, kto ma dostęp do hostingu. Ocenimy, czy to infekcja, jak szeroka, i ile kosztuje naprawa. Jeśli strona aktywnie szkodzi odwiedzającym, najpierw pomożemy ją bezpiecznie wyłączyć.
Bezpieczeństwo liczymy w konkretach, nie w hasłach z oferty
Nikt uczciwy nie obieca, że strony nie da się zhakować. Da się natomiast sprawić, że włamanie jest trudne, szybko zauważone i naprawione z kopii w kilka godzin, a nie w kilka tygodni. Na tym opieramy pracę w Backlink24.
- Aktualizacje po kopii
Rdzeń WordPressa, motyw i wtyczki aktualizujemy dopiero po wykonaniu kopii, a potem sprawdzamy, czy strona i formularze działają.
- Kopie poza serwerem
Strony firmowe co najmniej raz w tygodniu i przed każdą zmianą, sklepy i strony z formularzami częściej, nawet codziennie.
- Monitoring 24/7
Dostępność sprawdzana co kilka minut, do tego termin ważności certyfikatu SSL i domeny, żeby nic nie wygasło po cichu.
- Porządek w kontach
2FA dla administratorów, osobne konta zamiast jednego wspólnego loginu i usuwanie dostępów osób, które już nie pracują przy stronie.
Case study: od zera do 100 000 wejść miesięcznie
Case study w liczbach. MamyRecepte.pl: 90 tys. wejść miesięcznie i 346 fraz w TOP 1-3. Randkujmy: 100 tys. wejść i 1 300 fraz w TOP 1-3. Eurofance.pl: +10 tys. wejść i 400 fraz w TOP 1-3.

MamyRecepte.pl: od zera do 90 000 wejść miesięcznie
Serwis z receptami online w branży, w której Google ocenia treści najsurowiej. Dziś jest na pierwszej stronie obok NFZ i dużych platform medycznych, a ChatGPT, Perplexity i Google AI cytują go jako źródło.


Randkujmy: od zera do 100 000 wejść miesięcznie
Domena bez historii, bez linków i bez ruchu w jednej z najbardziej konkurencyjnych nisz w Polsce. Dziś jest w czołówce na „portal randkowy” i na setki fraz lokalnych „randki + miasto”.


Eurofance.pl: +10 000 wejść miesięcznie po spadku
Projekt startował ze spadkami po aktualizacji algorytmu Google, strona straciła widoczność. Przemodelowaliśmy strategię od podstaw: optymalizacja techniczna i treści, linki z mocnych portali i stała praca nad podstronami przywróciły ruch organiczny i wyraźnie go zwiększyły.
Więcej case study: sklep z sukienkami (9 500 fraz w TOP 1-3), sklep z winem, sklep medyczny i inne
Co mówią nasi klienci
BackLink24 wyróżnia się spośród wszystkich firm, z którymi współpracowaliśmy do tej pory. Bardzo ważna jest dla nas terminowość i rzetelność wykonywanych działań. Kładziemy ogromny nacisk na jakość tego, co robimy i dlatego też chcemy współpracować tylko z najlepszymi partnerami. BackLink24 spełnia nasze oczekiwania w tym zakresie. Współpraca rozpoczęła się od propozycji ciekawych i co najważniejsze skutecznych strategii a dzisiaj możemy śmiało stwierdzić, że efekty tych działań przerosły nasze oczekiwania.
Jesteśmy zadowoleni zarówno z jakości pozyskiwanych linków, jak i z komunikacji z firmą. Zespół BackLink24 jest w stanie podołać każdemu zadaniu. Nawet takiemu, które na pierwszy rzut oka wydaje się niemożliwe. To dla nas bardzo ważne, bo wysokie pozycje zapewniają nam wzrost liczby klientów. Co tu dużo mówić, jeżeli dobrze to tylko w BackLink24 :).
Serdecznie polecam usługi BackLink24. Na plus zarówno kontakt, jak i podejście do klienta. Mogę dzwonić w każdej chwili i zawsze mam gwarancję, że zajmą się moją sprawą. W branży SEO takie detale są naprawdę bardzo ważne. Często jest tak, że potrzebuje czegoś „na już”, a w tym przypadku zawsze mogę liczyć na wsparcie.
Od dłuższego czasu regularnie współpracujemy z Backlink24.pl, doceniając ich przemyślane podejście do budowania profilu linkowego. Wysoka jakość publikacji, przejrzystość działań oraz zauważalne efekty w postaci poprawy widoczności strony sprawiają, że jest to partner, któremu warto zaufać. Profesjonalizm zespołu i dobra komunikacja czynią Backlink24.pl ważnym elementem naszych działań SEO.


MamyRecepte.pl: od zera do 90 000 wejść miesięcznie
Serwis z receptami online w branży, w której Google ocenia treści najsurowiej, a konkurencją są duże podmioty medyczne z wieloletnim autorytetem. Dziś MamyRecepte.pl ma 90 000 wejść miesięcznie wyłącznie z wyników organicznych i jest cytowany przez modele AI.
Najważniejsze frazy
| Fraza | Pozycja w Google |
|---|---|
| recepta online | TOP 4-5 |
| recepta | TOP 5 |
| antybiotyk na anginę | TOP 5 |
| e-recepta | TOP 6 |
| antybiotyk 3 dniowy | TOP 6 |
| recepty online | TOP 6 |
Frazy w pozycjach 1-3
Frazy w pozycjach 4-10

Cytowania w modelach AI
Co zrobiliśmy
- Strategia pod branżę medycznąanaliza konkurencji i rynku, nacisk na E-E-A-T i zaufanie domeny
- Optymalizacja techniczna i treścistruktura serwisu, szybkość, dane strukturalne, jakość tekstów
- Treści na poziomie eksperckimmerytoryczne odpowiedzi na realne pytania pacjentów
- Linki z wiarygodnych źródełtematycznie powiązane publikacje, ważne w branży zdrowotnej
Randkujmy: od zera do 100 000 wejść miesięcznie
Portal randkowy startował bez historii domeny, bez linków i bez ruchu, w niszy zdominowanej przez marki z wieloletnią przewagą. Dziś zajmuje czołowe pozycje na „portal randkowy” i „portale randkowe” oraz na setki fraz lokalnych w całym kraju.
Najważniejsze frazy
| Fraza | Pozycja w Google |
|---|---|
| portal randkowy | TOP 1-2 |
| portale randkowe | TOP 2 |
| randki | TOP 5 |
| ogłoszenia towarzyskie | TOP 10 |
Do tego setki fraz lokalnych, m.in. randki Warszawa, randki Kraków, randki Wrocław, portal randkowy Poznań.
Frazy w pozycjach 1-3
Frazy w pozycjach 4-10
Co zrobiliśmy
- Pełna optymalizacja platformyszybkość, adresy URL, dane strukturalne, indeksacja, Core Web Vitals
- Ciągła rozbudowa treścifrazy ogólne, długi ogon i setki fraz lokalnych
- Poprawa UX i zaangażowaniamniej odrzuceń, dłuższe sesje, chętniejsze powroty
- Pozyskiwanie linkówprowadzone równolegle i bez przerwy przez cały czas współpracy
Co obejmuje zabezpieczenie strony internetowej?
Zabezpieczenie strony internetowej to kilka warstw, z których każda łapie inny rodzaj problemu. Wtyczka bezpieczeństwa bez aktualizacji niewiele da, a kopia trzymana na tym samym serwerze zniknie razem ze stroną. Dlatego w opiece prowadzimy wszystkie warstwy naraz.
- Aktualizacje i porządek we wtyczkach
Aktualny rdzeń, motyw i wtyczki, usunięcie nieużywanych dodatków i porzuconych przez autorów wtyczek, aktualna wersja PHP na serwerze.
- Kopie zapasowe
Pliki i baza danych kopiowane poza serwer strony, z historią z kilku tygodni, żeby dało się wrócić do wersji sprzed infekcji.
- WAF i skanowanie plików
Firewall aplikacyjny filtruje podejrzane żądania, a skaner porównuje pliki z oryginałem i wyłapuje dopisany kod.
- 2FA i ochrona logowania
Dwuskładnikowe logowanie dla administratorów, limit prób logowania, silne hasła i role nadane według potrzeby, a nie wszystkim „administrator”.
- Monitoring i reakcja
Monitoring dostępności 24/7, SSL i domeny. Gdy coś się dzieje, dostajesz informację i plan działania, a nie samo powiadomienie.
- Kontrola w Google
Search Console pod kątem problemów z bezpieczeństwem, ręcznych działań i podejrzanych adresów w indeksie, które zdradzają spam SEO.
Jakie są najczęstsze zagrożenia dla strony firmowej?
Najczęstsze zagrożenia dla strony firmowej to nieaktualne wtyczki i motywy, przejęte hasła do panelu lub hostingu, pirackie motywy z dopisanym kodem oraz brak kopii zapasowej. Rzadko chodzi o atak wymierzony w konkretną firmę. Automaty skanują tysiące stron dziennie i wchodzą tam, gdzie jest otwarte. Tak wygląda to w praktyce.
| Zagrożenie | Jak wygląda | Skutek dla firmy | Co chroni |
|---|---|---|---|
| Luka we wtyczce lub motywie | automat wykorzystuje znany błąd w starej wersji dodatku | dopisany kod, przekierowania, spam SEO | aktualizacje, WAF, usuwanie porzuconych wtyczek |
| Przejęte hasło | hasło z wycieku lub zgadnięte przez bota przy logowaniu | nowe konto administratora, zmienione treści | 2FA, limit prób logowania, unikalne hasła |
| Piracki motyw lub wtyczka | płatny dodatek pobrany z nieoficjalnego źródła | ukryty kod od pierwszego dnia instalacji | dodatki tylko z oficjalnych źródeł i z licencją |
| Słaby hosting | stare PHP, brak izolacji kont, brak kopii | infekcja przechodzi między stronami na koncie | hosting z aktualnym PHP i izolacją, kopie poza serwerem |
| Złośliwy kod w sklepie | skrypt w koszyku lub formularzu zamówienia | wyciek danych klientów, utrata zaufania | płatności u operatora, skanowanie plików, 2FA |
| Spam w formularzach | boty wysyłają setki wiadomości i rejestracji | zablokowana poczta, fałszywe konta klientów | filtr antyspamowy, pole pułapka, captcha |
Większość z tych zagrożeń zamyka się prostymi, regularnymi działaniami. Dlatego bezpieczeństwo strony internetowej to bardziej kwestia nawyku niż drogiego oprogramowania.
Nie wiesz, czy Twoja strona ma któryś z tych problemów? Napisz adres, sprawdzimy i odezwiemy się z ceną.
Sprawdźcie moją stronęJak zabezpieczamy stronę: proces krok po kroku
Pracę dzielimy na trzy etapy. Najpierw sprawdzamy stan strony, potem zamykamy luki, a dalej prowadzimy stałą opiekę, którą rozliczamy w raporcie co miesiąc.
Diagnoza
Wersje, wtyczki, konta, hosting, kopie i stan strony w Google. Przy podejrzeniu włamania także zakres infekcji i to, którędy weszła.
na startNaprawa i utwardzenie
Aktualizacje, usunięcie zbędnych dodatków, WAF, 2FA, porządek w kontach, a po włamaniu czyszczenie plików i bazy oraz zmiana haseł.
pierwsze dniOpieka i monitoring
Aktualizacje po kopii, kopie poza serwerem, monitoring 24/7, kontrola Search Console i raport z wykonanych prac.
co miesiąc
Sprawdź za darmo podstawy techniczne swojej strony
Narzędzie nie zastąpi audytu bezpieczeństwa, ale w kilka sekund pokaże, czy strona działa na HTTPS, czy roboty Google mają do niej dostęp i czy ma podstawowe błędy, które warto poprawić przy okazji zabezpieczania. Opis narzędzia jest na stronie darmowa analiza SEO.
- czy strona otwiera się przez HTTPS
- czy jest dostępna dla robotów Google
- jak szybko ładuje się strona główna
- jakie błędy techniczne warto naprawić
Bezpłatny audyt strony
Jak zabezpieczyć stronę WordPress krok po kroku?
Zabezpieczenie strony WordPress zaczyna się od aktualnego rdzenia, motywu i wtyczek, kopii zapasowej trzymanej poza serwerem i 2FA dla administratorów. Dopiero na tym fundamencie mają sens WAF, ukrywanie wersji czy blokady w plikach serwera. Poniżej kolejność, w jakiej robimy to u klientów.
- 1Kopia zapasowa przed czymkolwiek
Pełna kopia plików i bazy danych, zapisana poza serwerem strony. Bez niej każda zmiana jest ryzykiem, a włamanie może oznaczać budowanie strony od nowa.
- 2Aktualizacje rdzenia, motywu i wtyczek
Większość udanych włamań na WordPressa wykorzystuje znane luki w starych wersjach dodatków. Aktualizujemy wszystko po kopii, a potem sprawdzamy formularze, koszyk i wygląd.
- 3Przegląd wtyczek i motywów
Usuwamy nieużywane wtyczki i motywy, także wyłączone, bo ich pliki dalej leżą na serwerze. Zastępujemy dodatki porzucone przez autorów i takie z nieoficjalnych źródeł.
- 4Konta, role i 2FA
Każda osoba ma własne konto z najniższą rolą, jaka wystarcza do pracy. Administratorzy logują się z 2FA. Login „admin” i konta byłych pracowników lub wykonawców usuwamy.
- 5Ochrona logowania
Limit nieudanych prób logowania, blokada botów, a jeśli strona nie korzysta z XML-RPC, wyłączenie tego mechanizmu. To ucina większość automatycznych prób zgadywania haseł.
- 6WAF i skanowanie plików
Firewall aplikacyjny na poziomie wtyczki, serwera lub usługi zewnętrznej i regularne skanowanie, które wyłapuje zmienione pliki rdzenia i dopisany kod.
- 7Ustawienia serwera
Aktualna wersja PHP, poprawne uprawnienia plików, wyłączona edycja plików z panelu WordPressa, HTTPS z przekierowaniem z wersji bez szyfrowania i podstawowe nagłówki bezpieczeństwa.
- 8Monitoring i plan na awarię
Powiadomienia o niedostępności i zmianach w plikach, kontrola Search Console i spisane, kto ma dostęp do hostingu, domeny i kopii. W razie ataku nie traci się wtedy czasu na szukanie haseł.
Jeśli zależy Ci na samej widoczności strony na WordPressie w Google, szczegóły tej pracy opisujemy przy pozycjonowaniu WordPress. Bezpieczna strona to dla SEO punkt wyjścia, bo zainfekowana szybko traci zaufanie wyszukiwarki.
Czy certyfikat SSL wystarczy, żeby strona była bezpieczna?
Nie. Certyfikat SSL szyfruje połączenie między przeglądarką a serwerem, więc nikt po drodze nie podejrzy danych z formularza ani hasła do panelu. Nie chroni natomiast przed luką we wtyczce, przejętym hasłem ani złośliwym kodem dopisanym do plików. Zainfekowana strona z kłódką w pasku adresu jest dalej zainfekowana.
Mimo to SSL jest obowiązkowy. Przeglądarki oznaczają strony bez HTTPS jako niezabezpieczone, a formularz kontaktowy na takiej stronie zniechęca do wysłania danych. Przy wdrożeniu pilnujemy trzech rzeczy: przekierowania 301 z wersji http na https, braku tak zwanej treści mieszanej (obrazków i skryptów ładowanych jeszcze przez http) oraz automatycznego odnawiania certyfikatu. Wygasły certyfikat potrafi z dnia na dzień zamienić stronę w czerwony ekran ostrzeżenia, dlatego w opiece monitorujemy jego termin ważności razem z terminem domeny.
Jak często aktualizować WordPressa, wtyczki i motyw?
Poprawki bezpieczeństwa najlepiej instalować w ciągu kilku dni od wydania, a pozostałe aktualizacje co najmniej raz w miesiącu. Po ogłoszeniu luki w popularnej wtyczce automaty zaczynają szukać podatnych stron bardzo szybko, więc strona aktualizowana raz na pół roku jest przez większość tego czasu otwarta.
Automatyczne aktualizacje wszystkiego naraz to jednak ryzyko z drugiej strony: nowa wersja wtyczki potrafi rozsypać układ strony albo zablokować koszyk. Dlatego w opiece aktualizujemy po kopii zapasowej, a po zmianie sprawdzamy stronę główną, formularze, a w sklepie dodanie produktu do koszyka i przejście do płatności. Przy większych sklepach najpierw testujemy aktualizacje na kopii strony.
Osobna sprawa to wersja PHP na serwerze. Wersje bez wsparcia nie dostają poprawek bezpieczeństwa, a starsze wtyczki często blokują przejście na nowszą. Przy audycie sprawdzamy, co trzeba poprawić, żeby strona działała na wspieranej wersji PHP.
Kopie zapasowe strony: jak często i gdzie je trzymać?
Kopia zapasowa strony powinna obejmować pliki i bazę danych, być zapisana poza serwerem strony i mieć historię z kilku tygodni. Częstotliwość zależy od tego, jak często zmienia się treść: wizytówkę wystarczy kopiować raz w tygodniu i przed każdą zmianą, sklep nawet codziennie.
| Typ strony | Jak często | Gdzie | Dlaczego |
|---|---|---|---|
| Strona firmowa, wizytówka | co najmniej raz w tygodniu i przed każdą zmianą | poza serwerem strony | treść zmienia się rzadko, liczy się możliwość szybkiego powrotu |
| Strona z formularzami, blog | częściej, zależnie od liczby zmian | poza serwerem strony | nowe wpisy i zgłoszenia nie mogą zniknąć |
| Sklep internetowy | nawet codziennie, baza danych częściej niż pliki | poza serwerem strony | zamówienia i konta klientów zmieniają się codziennie |
| Przed aktualizacją lub zmianą | zawsze, tuż przed zmianą | poza serwerem strony | powrót w kilka minut, gdy coś przestanie działać |
Częsty błąd to trzymanie tylko kilku ostatnich kopii. Infekcja potrafi siedzieć na stronie tygodniami, zanim ktoś ją zauważy, a wtedy wszystkie świeże kopie są już zainfekowane. Dlatego trzymamy historię z dłuższego okresu i co jakiś czas sprawdzamy, czy z kopii da się faktycznie odtworzyć stronę.
WAF, 2FA i ochrona panelu: co dają w praktyce?
WAF, czyli firewall aplikacyjny, filtruje ruch przed tym, jak trafi do WordPressa: blokuje typowe próby wykorzystania luk, podejrzane żądania i masowe logowania z jednego adresu. Może działać jako wtyczka, jako moduł na serwerze albo jako usługa przed serwerem. Ta ostatnia opcja odciąża też hosting przy dużym ruchu botów. WAF nie zastępuje aktualizacji, ale daje czas między ogłoszeniem luki a jej załataniem.
2FA, czyli logowanie dwuskładnikowe, wymaga oprócz hasła kodu z aplikacji w telefonie. Nawet jeśli hasło wycieknie z innego serwisu, samo nie wystarczy do wejścia do panelu. Włączamy je co najmniej dla wszystkich kont z rolą administratora i dla kont z dostępem do zamówień w sklepie. To jedna z tańszych i skuteczniejszych zmian, jakie można zrobić.
Panel hostingu i domena też wymagają ochrony
Zabezpieczenie samego WordPressa nie wystarczy, jeśli konto hostingowe albo panel domeny ma słabe hasło bez 2FA. Kto przejmie hosting, ma dostęp do wszystkich plików i kopii, a kto przejmie domenę, może przekierować stronę i pocztę. Przy przeglądzie sprawdzamy więc, kto ma dostęp do hostingu, domeny, poczty i kont Google, i porządkujemy te dostępy razem z klientem.
Bezpieczeństwo sklepu internetowego: WooCommerce, PrestaShop i inne platformy
Sklep internetowy przechowuje dane klientów, adresy i historię zamówień, więc skutki włamania są poważniejsze niż na wizytówce. Jeden z groźniejszych scenariuszy to skrypt dopisany do strony zamówienia, który kopiuje dane wpisywane przez klientów. Dlatego zalecamy, żeby płatność kartą odbywała się po stronie operatora płatności, a nie w formularzu na serwerze sklepu.
Na WooCommerce zasady są te same co dla WordPressa, ale wtyczek jest zwykle więcej, więc tym ważniejsze są aktualizacje testowane przed wdrożeniem i kopie bazy robione częściej. Na PrestaShop podobną rolę pełnią moduły: nieaktualne lub pobrane z nieoficjalnych źródeł są częstą drogą infekcji. W sklepach abonamentowych, na przykład na Shoperze, o serwer i aktualizacje dba platforma, a po stronie właściciela zostają konta pracowników, 2FA, uprawnienia aplikacji i skrypty wklejane do szablonu.
- płatności kartą obsługiwane przez operatora płatności
- 2FA dla kont z dostępem do zamówień i danych klientów
- kopie bazy danych częściej niż kopie plików
- aktualizacje wtyczek i modułów testowane przed wdrożeniem
Przy sklepie bezpieczeństwo łączy się ze sprzedażą także przez Google. Ostrzeżenie w przeglądarce oznacza dla sklepu dni bez zamówień. Jeśli prowadzimy też SEO sklepu, zobacz pozycjonowanie WooCommerce i pozycjonowanie PrestaShop.
Zhakowana strona WordPress: po czym to poznać?
Zhakowana strona WordPress często wygląda normalnie dla właściciela, bo złośliwy kod pokazuje się tylko części odwiedzających, tylko na telefonie albo tylko robotom Google. Najczęstsze objawy to przekierowania na obce strony, ostrzeżenie w przeglądarce, obce podstrony w wynikach Google i nowe konta administratorów.
| Objaw | Gdzie to sprawdzić | Co zwykle oznacza |
|---|---|---|
| Przekierowanie na obcą stronę | wejście z wyników Google na telefonie, w oknie prywatnym | złośliwy kod w plikach, bazie lub konfiguracji serwera |
| Czerwony ekran ostrzeżenia | przeglądarka, raport problemów z bezpieczeństwem w Search Console | Google wykrył złośliwe oprogramowanie lub phishing |
| Obce podstrony w Google | wyszukiwanie site:twojadomena.pl, raport stron w Search Console | spam SEO, często z obcymi językami lub tematami aptecznymi |
| Nowy administrator | lista użytkowników w panelu WordPressa | przejęte konto lub tylne wejście zostawione przez atakującego |
| Dziwne pliki lub zmiany dat | menedżer plików na hostingu, skaner plików | dopisany kod w motywie, wtyczkach lub katalogu na pliki |
| Hosting blokuje konto lub pocztę | wiadomość od hostingu, panel klienta | wysyłka spamu lub nadmierne obciążenie przez złośliwy kod |
| Nagły spadek ruchu z Google | Search Console, Google Analytics 4 | ostrzeżenie, ręczne działanie lub spam rozmywający stronę |
Jeden objaw nie zawsze oznacza włamanie. Spadek ruchu może mieć zwykłą przyczynę, a nowe konto mógł założyć wykonawca. Dlatego przy diagnozie zawsze łączymy kilka sygnałów, zanim zaczniemy czyścić.
Włamanie na stronę WordPress: co zrobić w pierwszej kolejności?
Po włamaniu na stronę WordPress najpierw ogranicz szkody: jeśli strona przekierowuje klientów lub rozsyła spam, włącz tryb konserwacji albo poproś hosting o tymczasowe zablokowanie. Potem zabezpiecz dowody i kopię obecnego stanu, zmień hasła z czystego urządzenia i dopiero wtedy zabierz się za czyszczenie lub zleć je specjaliście.
- 1Nie usuwaj niczego w panice
Kasowanie przypadkowych plików albo przywracanie pierwszej lepszej kopii często zaciera ślady i nie usuwa przyczyny. Atakujący wraca wtedy po kilku dniach tą samą drogą.
- 2Ogranicz szkody
Tryb konserwacji, tymczasowa blokada przez hosting albo wyłączenie wysyłki poczty ze strony. Lepiej, żeby strona nie działała przez kilka godzin, niż żeby przekierowywała klientów na oszustwa.
- 3Zrób kopię obecnego stanu
Kopia zainfekowanych plików, bazy i logów serwera pozwala ustalić, którędy weszło włamanie i od kiedy. Zapisz ją osobno, żeby jej przypadkiem nie przywrócić.
- 4Zmień hasła z czystego urządzenia
Panel WordPressa, hosting, FTP, baza danych, poczta i konto domeny. Jeśli komputer, z którego się logujesz, może być zainfekowany, zmień hasła z innego urządzenia.
- 5Powiadom hosting
Hosting często widzi więcej w logach i może pomóc ustalić źródło. Przy wspólnym koncie z kilkoma stronami sprawdź też pozostałe, bo infekcja lubi się przenosić.
- 6Sprawdź, czy wyciekły dane
Jeśli na stronie są konta klientów, zamówienia lub dane z formularzy, ustal, czy ktoś mógł je pobrać. Od tego zależą Twoje obowiązki wobec klientów i UODO, o których piszemy niżej.
Masz taką sytuację teraz? Napisz albo zadzwoń, odpowiadamy w 1 dzień roboczy. Pomożemy przejść przez te kroki i wycenimy czyszczenie.
Usuwanie wirusów ze strony: jak wygląda czyszczenie po włamaniu?
Usuwanie wirusów ze strony to nie tylko skasowanie złośliwego pliku. Czyszczenie obejmuje znalezienie wszystkich miejsc, w których atakujący zostawił kod, zamknięcie luki, przez którą wszedł, i sprawdzenie, czy nie zostawił sobie tylnego wejścia. Jeśli pominie się którykolwiek z tych kroków, infekcja zwykle wraca.
Pracę zaczynamy od kopii obecnego stanu i przeglądu logów. Potem porównujemy pliki rdzenia WordPressa, motywu i wtyczek z oryginalnymi wersjami, a zmienione lub obce pliki usuwamy albo wymieniamy na czyste. Osobno przeglądamy bazę danych, bo złośliwy kod i spam SEO często siedzą w treściach wpisów, opcjach i ustawieniach widżetów, a nie w plikach. Sprawdzamy też pliki konfiguracji serwera, zadania uruchamiane automatycznie i katalog na przesyłane pliki.
Na koniec zamykamy przyczynę: aktualizujemy lub usuwamy dziurawy dodatek, usuwamy obce konta, zmieniamy hasła i klucze w konfiguracji, włączamy 2FA i WAF. Jeśli istnieje czysta kopia sprzed infekcji, czasem szybciej jest odtworzyć z niej stronę i dograć tylko nowsze treści. Decyzję podejmujemy po diagnozie, bo zależy od tego, kiedy zaczęła się infekcja.
- kopia zainfekowanego stanu i analiza logów
- porównanie plików z oryginałami i usunięcie obcego kodu
- przegląd bazy danych pod kątem spamu i skryptów
- zamknięcie luki, nowe hasła, 2FA i WAF
- sprzątanie skutków w Google i wniosek o weryfikację
Zhakowana strona a Google: ostrzeżenia, spam SEO i Search Console
Gdy Google wykryje na stronie złośliwe oprogramowanie lub phishing, pokazuje w przeglądarce ostrzeżenie i informuje o tym w Search Console w raporcie problemów z bezpieczeństwem. Po wyczyszczeniu strony trzeba w tym raporcie poprosić o weryfikację. Dopiero gdy Google ją potwierdzi, ostrzeżenie znika.
| Sytuacja | Co widzi klient | Co widzisz w Search Console | Co robimy |
|---|---|---|---|
| Złośliwe oprogramowanie | czerwony ekran ostrzeżenia przed wejściem | problem z bezpieczeństwem z przykładowymi adresami | czyszczenie, potem prośba o weryfikację |
| Phishing lub oszukańcza strona | ostrzeżenie o witrynie wprowadzającej w błąd | problem z bezpieczeństwem, często w podkatalogu | usunięcie podstron, zamknięcie luki, weryfikacja |
| Spam SEO | obce podstrony i tytuły w wynikach Google | tysiące nowych adresów, obce frazy w raporcie skuteczności | usunięcie spamu, kody 404 lub 410, porządek w mapie witryny |
| Ręczne działanie | strona znika lub spada w wynikach | wpis w raporcie ręcznych działań | naprawa przyczyny i prośba o ponowne rozpatrzenie |
Czym jest spam SEO po włamaniu?
Spam SEO to podstrony albo ukryte fragmenty treści, które atakujący dodaje do cudzej strony, żeby wypozycjonować swoje oferty: apteki bez recepty, podróbki, hazard, czasem treści w obcych językach. Bywa pokazywany tylko robotom Google, więc właściciel nie widzi niczego dziwnego, a w wynikach wyszukiwania pod jego domeną są setki obcych tytułów. Takie podstrony rozmywają tematykę strony i potrafią ściągnąć ręczne działanie.
Ile trwa zdjęcie ostrzeżenia i powrót ruchu?
Według Google weryfikacja po phishingu trwa zwykle około dnia, po złośliwym oprogramowaniu kilka dni, a po włamaniu ze spamem może zająć kilka tygodni. Spamowe adresy wypadają z indeksu stopniowo. Ruch zwykle zaczyna wracać po zdjęciu ostrzeżenia, ale jeśli strona długo była zainfekowana, część pozycji trzeba odbudować. Tym zajmujemy się przy odzyskiwaniu pozycji po filtrze Google.
Jak sprawdzić bezpieczeństwo strony internetowej?
Bezpieczeństwo strony internetowej najprościej sprawdzić w trzech miejscach: w Search Console (raport problemów z bezpieczeństwem i ręcznych działań), w raporcie przejrzystości Google, który pokazuje status bezpiecznego przeglądania dla domeny, oraz w panelu WordPressa, gdzie widać wersje, aktualizacje i listę użytkowników. To zajmuje kilkanaście minut i wyłapuje najbardziej oczywiste problemy.
Darmowe skanery online sprawdzają to, co widać z zewnątrz: czy strona jest na listach niebezpiecznych witryn, czy ładuje podejrzane skrypty i czy ma aktualny certyfikat. Nie zajrzą jednak do plików na serwerze ani do bazy danych, więc czysty wynik skanera nie oznacza czystej strony. Pełny obraz daje dopiero przegląd od środka.
Co obejmuje audyt bezpieczeństwa strony?
Audyt bezpieczeństwa strony w Backlink24 to przegląd od środka i z zewnątrz, z listą poprawek ułożonych według pilności. Kosztuje od 1 229 zł brutto, a cena zależy od wielkości strony i liczby dodatków. Sprawdzamy w nim między innymi:
- wersje WordPressa, PHP, motywu i wtyczek oraz dodatki porzucone przez autorów
- konta użytkowników, role, 2FA i dostępy do hostingu i domeny
- kopie zapasowe: gdzie są, jak często powstają i czy da się z nich odtworzyć stronę
- HTTPS, certyfikat, przekierowania i nagłówki bezpieczeństwa
- stan strony w Google: problemy z bezpieczeństwem, spam w indeksie, ręczne działania
Audyt robimy wyłącznie na zlecenie właściciela strony i na podstawie dostępów, które od niego dostajemy. Nie testujemy cudzych stron bez zgody. Jeśli przy okazji chcesz sprawdzić stronę pod kątem SEO, zobacz audyt SEO, a sklepy obejmuje audyt SEO sklepu.
Wyciek danych po włamaniu: co z RODO?
Jeśli po włamaniu mogły wyciec dane osobowe klientów, na przykład z formularzy, kont w sklepie albo listy zamówień, administrator danych ma obowiązek zgłosić naruszenie do Prezesa UODO w ciągu 72 godzin od jego stwierdzenia, chyba że jest mało prawdopodobne, by powodowało ono ryzyko dla osób, których dane dotyczą. Przy wysokim ryzyku trzeba też zawiadomić same osoby.
Nie jesteśmy kancelarią i nie udzielamy porad prawnych, ale przy czyszczeniu strony ustalamy fakty, które są do takiej oceny potrzebne: kiedy zaczęło się włamanie, czy atakujący miał dostęp do bazy danych i jakie dane w niej były. Opis przekazujemy klientowi, a decyzję o zgłoszeniu podejmuje on sam lub jego prawnik. Najprostsza ochrona to nie trzymać na stronie danych, których nie potrzebujesz, i regularnie czyścić stare zgłoszenia z formularzy.
Ile kosztuje zabezpieczenie strony i usuwanie wirusów?
Stała ochrona strony w ramach opieki kosztuje w Backlink24 490 zł brutto miesięcznie, a audyt bezpieczeństwa od 1 229 zł brutto. Usuwanie wirusów ze strony wyceniamy indywidualnie po diagnozie, bo inna praca czeka przy jednym przekierowaniu, a inna przy sklepie z tysiącami spamowych podstron w bazie.
| Usługa | Cena | Co dostajesz |
|---|---|---|
| Darmowa analiza strony | 0 zł | HTTPS, dostępność dla Google, szybkość, wynik od razu |
| Opieka nad stroną | 490 zł brutto / mies. | aktualizacje, kopie poza serwerem, monitoring 24/7, WAF, 2FA, raport |
| Opieka + SEO | 1 490 zł brutto / mies. | wszystko z opieki oraz treści, linki z portali i raport pozycji |
| Audyt bezpieczeństwa strony | od 1 229 zł brutto | przegląd od środka i z zewnątrz, lista poprawek według pilności |
| Naprawa po włamaniu | wycena indywidualna | czyszczenie plików i bazy, zamknięcie luki, wniosek w Search Console |
| Sklepy i sieci kilku stron | wycena indywidualna | zakres dopasowany do platformy i liczby stron |
Ceny brutto (zawierają 23% VAT). Audyt kosztuje od 999 zł netto, czyli od 1 229 zł brutto. Na rynku usunięcie infekcji po włamaniu kosztuje zwykle od około 500 zł do kilku tysięcy złotych, zależnie od skali. Do samej naprawy dochodzą jeszcze dni bez zapytań i zamówień, a tych stała opieka z kopiami i aktualizacjami pozwala zwykle uniknąć. Szczegóły abonamentu są na stronie opieka nad stroną.
Chcesz znać koszt dla swojej strony? Napisz adres i opisz sytuację, odpowiemy w 1 dzień roboczy z wyceną.
Wyceń moją stronęDla kogo jest ta usługa
Firmy na WordPressie
Masz stronę firmową i nikt regularnie nie aktualizuje wtyczek ani nie robi kopii.
Opieka nad stronąSklepy internetowe
Przetwarzasz zamówienia i dane klientów, więc przestój i wyciek kosztują najwięcej.
SEO WooCommerceStrony po włamaniu
Strona przekierowuje, rozsyła spam albo hosting zablokował konto.
Co robić po atakuStrony z ostrzeżeniem Google
Czerwony ekran w przeglądarce, spam w wynikach albo spadek ruchu po infekcji.
Odzyskiwanie pozycjiPrzed zmianą opiekuna
Przejmujesz stronę od poprzedniego wykonawcy i chcesz wiedzieć, w jakim jest stanie.
Audyt SEOStrony, które mają rosnąć w Google
Chcesz łączyć bezpieczeństwo z pozycjonowaniem strony na WordPressie.
Pozycjonowanie WordPressCo robimy, a czego nie robimy w bezpieczeństwie stron
Robimy
- aktualizacje zawsze po kopii zapasowej i ze sprawdzeniem strony
- kopie poza serwerem z historią z kilku tygodni
- szukanie przyczyny włamania, a nie tylko usuwanie objawów
- sprzątanie skutków w Google i raport z wykonanych prac
Nie robimy
- obietnic, że strony nie da się zhakować
- testów cudzych stron bez zgody właściciela
- instalowania pirackich motywów i wtyczek
- długich umów bez możliwości wcześniejszego wyjścia
Usługi powiązane z bezpieczeństwem strony
Wybierz usługę, która pasuje do Twojej sytuacji, albo napisz, a doradzimy, od czego zacząć.
Najczęstsze pytania o bezpieczeństwo strony
Nie ma tu odpowiedzi na Twoje pytanie? Napisz albo zadzwoń, odpowiemy w 1 dzień roboczy.
Zadaj pytanieJak zabezpieczyć stronę WordPress?
Zacznij od pełnej kopii zapasowej zapisanej poza serwerem, potem zaktualizuj WordPressa, motyw i wtyczki i usuń dodatki, których nie używasz. Włącz 2FA dla administratorów, ogranicz liczbę prób logowania i dodaj firewall aplikacyjny (WAF). Na koniec ustaw monitoring dostępności i regularne kopie, bo zabezpieczenie strony WordPress to praca stała, a nie jednorazowa.
Skąd wiem, że moja strona WordPress została zhakowana?
Najczęstsze objawy to przekierowania na obce strony, czerwone ostrzeżenie w przeglądarce, obce podstrony w wynikach Google i nowe konta administratorów w panelu. Sprawdź raport problemów z bezpieczeństwem w Google Search Console i wpisz w Google site: z adresem swojej domeny. Złośliwy kod często pokazuje się tylko na telefonie albo tylko robotom Google, więc brak objawów na komputerze właściciela niczego nie przesądza.
Co zrobić po włamaniu na stronę WordPress?
Najpierw ogranicz szkody: włącz tryb konserwacji albo poproś hosting o tymczasową blokadę, jeśli strona przekierowuje klientów lub rozsyła spam. Zrób kopię obecnego stanu razem z logami, zmień hasła do panelu, hostingu, bazy i poczty z czystego urządzenia i powiadom hosting. Nie przywracaj na ślepo pierwszej kopii, bo bez zamknięcia luki infekcja zwykle wraca.
Ile kosztuje usuwanie wirusów ze strony?
W Backlink24 usuwanie wirusów ze strony wyceniamy indywidualnie po bezpłatnej diagnozie, bo koszt zależy od skali infekcji, platformy i liczby stron na koncie. Na rynku taka usługa kosztuje zwykle od około 500 zł do kilku tysięcy złotych. Stała opieka nad stroną z kopiami, aktualizacjami i monitoringiem kosztuje 490 zł brutto miesięcznie.
Czy po usunięciu wirusa strona wróci na dawne pozycje w Google?
Zwykle tak, ale nie od razu. Po wyczyszczeniu strony trzeba poprosić o weryfikację w Search Console, a spamowe adresy wypadają z indeksu stopniowo, czasem przez kilka tygodni. Jeśli infekcja trwała długo albo strona dostała ręczne działanie, część pozycji trzeba odbudować, czym zajmujemy się przy odzyskiwaniu pozycji po filtrze Google.
Jak sprawdzić, czy strona jest bezpieczna?
Zajrzyj do raportu problemów z bezpieczeństwem i ręcznych działań w Search Console, sprawdź status domeny w raporcie przejrzystości Google i przejrzyj w panelu wersje, aktualizacje i listę użytkowników. Darmowe skanery online pokazują tylko to, co widać z zewnątrz. Pełny obraz daje audyt bezpieczeństwa strony, który obejmuje także pliki, bazę danych, kopie i dostępy.
Czy certyfikat SSL wystarczy, żeby strona była bezpieczna?
Nie. SSL szyfruje połączenie między przeglądarką a serwerem, ale nie chroni przed luką we wtyczce, przejętym hasłem ani złośliwym kodem w plikach. Jest jednak obowiązkowy, bo przeglądarki oznaczają strony bez HTTPS jako niezabezpieczone, a wygasły certyfikat blokuje wejście na stronę.
Czy wtyczka bezpieczeństwa wystarczy do ochrony WordPressa?
Wtyczka z firewallem i skanerem plików pomaga, ale sama nie wystarczy. Nie zastąpi aktualizacji, kopii zapasowych poza serwerem, 2FA i porządku w kontach, a przy przejętym hostingu atakujący może ją po prostu wyłączyć. Traktuj ją jako jedną z warstw ochrony, nie jako całe zabezpieczenie.
Ile kosztuje audyt bezpieczeństwa strony?
Audyt bezpieczeństwa strony w Backlink24 kosztuje od 1 229 zł brutto, czyli od 999 zł netto, a dokładna cena zależy od wielkości strony i liczby dodatków. W audycie sprawdzamy wersje i wtyczki, konta i dostępy, kopie zapasowe, HTTPS oraz stan strony w Google. Wynik to lista poprawek ułożonych według pilności.
Porozmawiajmy o bezpieczeństwie Twojej strony
Podaj adres strony i napisz, czego potrzebujesz: stałej opieki, audytu czy pomocy po włamaniu. Odpowiemy w 1 dzień roboczy z propozycją i ceną. Przy zhakowanej stronie najlepiej zadzwoń albo napisz na WhatsApp.
Napisz do nas
Odpowiadamy zwykle w ciągu jednego dnia roboczego.
Zapisz się do nowej platformy Backlink24 i odbierz 10% rabatu
Wkrótce uruchamiamy panel, w którym sam sprawdzisz swoje strony, zamówisz nowe pakiety linków i opublikujesz artykuły na portalach. Zapisani dostaną dostęp jako pierwsi i kod rabatowy na pierwsze zamówienie.
- weryfikacja stron
- zamawianie pakietów
- publikacja artykułów
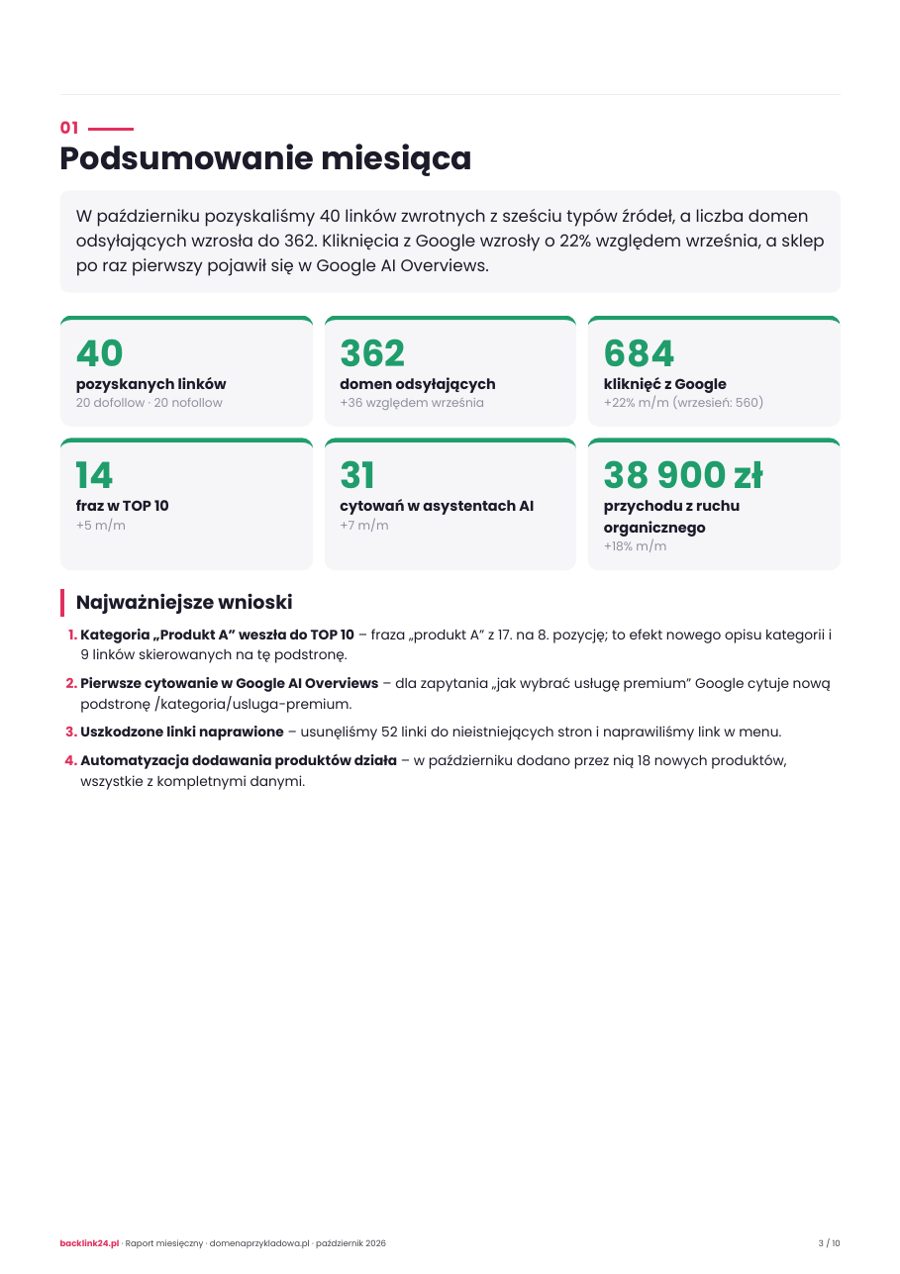
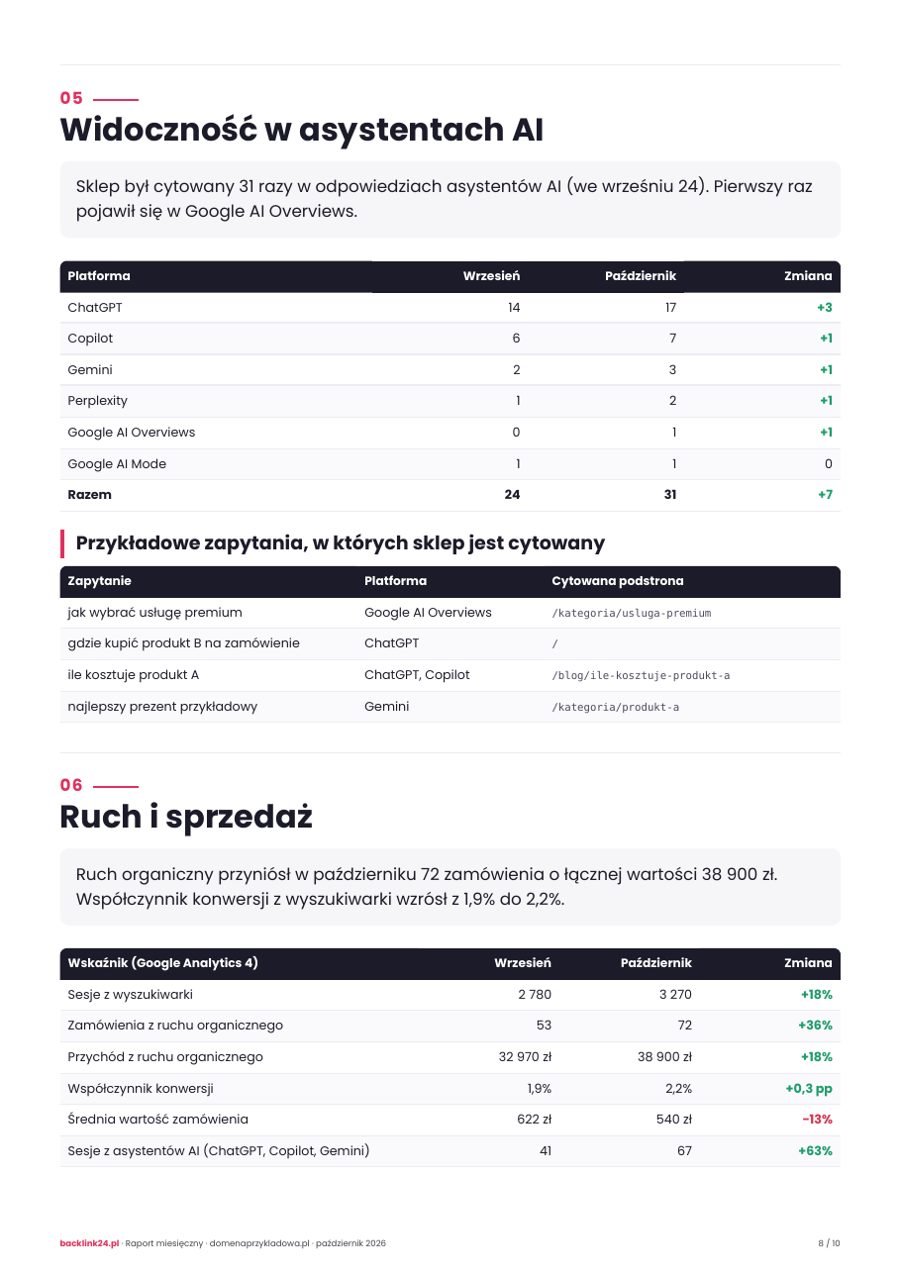
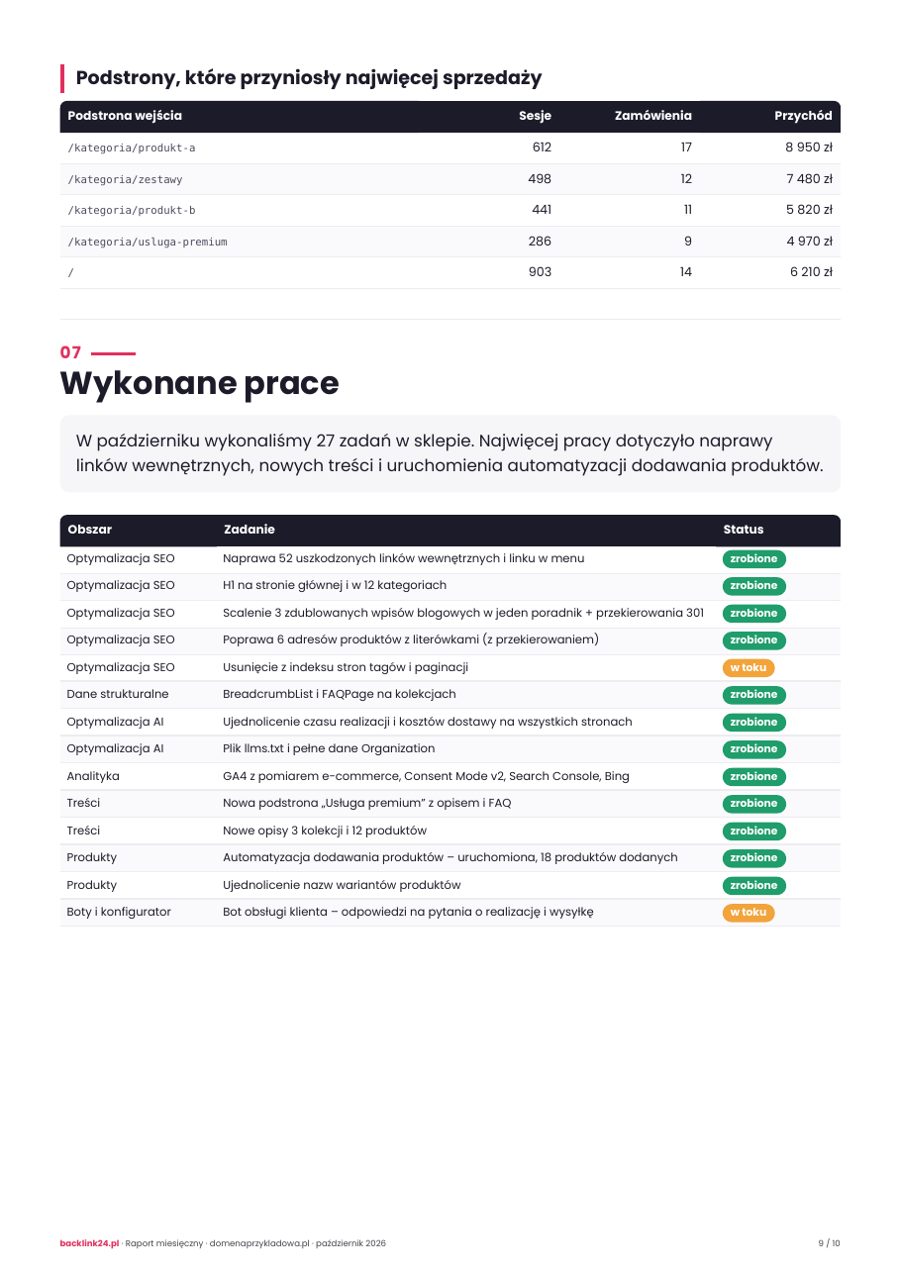
Tak wygląda raport, który dostajesz co miesiąc
Przykład na danych przykładowych: lista pozyskanych linków z adresami, widoczność w Google i w asystentach AI, ruch i sprzedaż z Google Analytics 4, wykonane prace i plan na kolejny miesiąc. Pełny raport ma 10 stron.